


Siber dünyada güvenlik açıklarının tespit edilmesi ile bu açıkların yamalanması (patching) arasındaki kronik süre farkı, endüstriyel sistemlerin ve kritik altyapıların en zayıf noktasını oluşturmaktadır. Geleneksel manuel tarama ve yama süreçlerinin saldırganların hızına yetişemediği bu denklemde, yapay zeka artık bir yardımcı araçtan ziyade savunmanın ana komurgası haline gelmek zorundadır.
Gold Eagle Clearinghouse: Kritik Altyapının Yeni Kalkanı
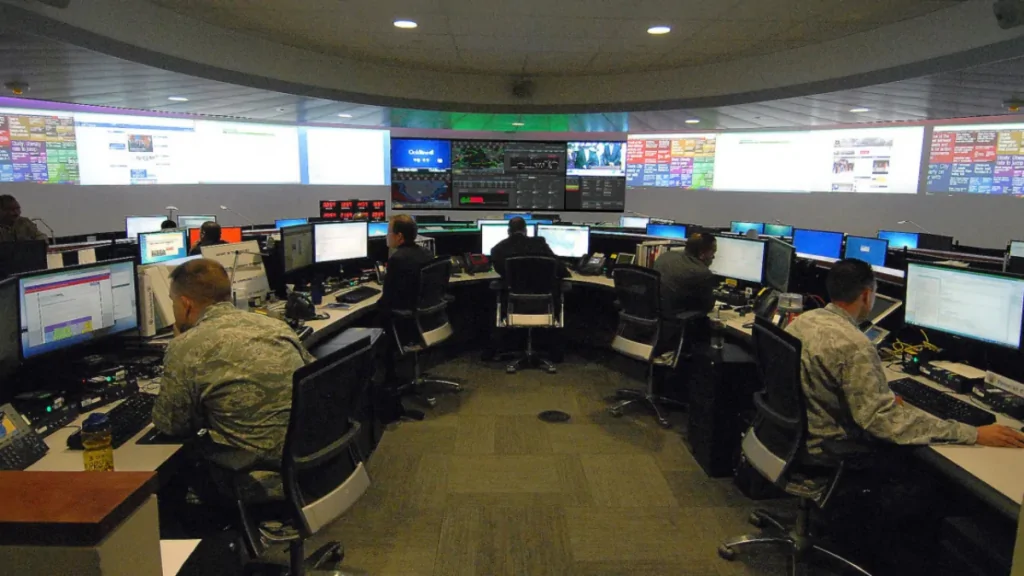
14 Temmuz 2026 tarihinde duyurulan Gold Eagle, federal bir siber güvenlik merkezi olarak kritik altyapı ve açık kaynak kodlu yazılımlardaki zafiyetleri yapay zeka yardımıyla tespit edip koordine etmek amacıyla hayata geçirildi. ABD Hazine Bakanlığı yönetiminde faaliyet gösteren bu yapı, sadece devlet kurumlarını değil, özel sektörü de kapsayan geniş bir veri paylaşım ağı kurmayı hedefliyor.
Gold Eagle Projesinin Ana Paydaşları:
- ABD Hazine Bakanlığı: Operasyonel yönetim ve finansal sistem güvenliği.
- CISA, DHS ve DoD: Teknik strateji, yurt içi güvenlik ve savunma desteği.
- Özel Sektör ve Kritik Altyapı Operatörleri: Saha verilerinin paylaşımı ve uygulama süreçleri.
Teknik Altyapı: VINTS ve Frontier Yapay Zeka Modelleri
Gold Eagle’ın teknik başarısı, Carnegie Mellon Üniversitesi Yazılım Mühendisliği Enstitüsü (SEI) ile geliştirilen VINTS (Vulnerability Information and Coordination Environment) platformuna dayanmaktadır. Bu ortam, üçüncü taraflardan gelen açık raporlarını toplamak ve yapay zeka algoritmalarıyla bu açıkların kritiklik seviyesini önceliklendirmek için tasarlanmıştır.
Sistem, zafiyet tarama süreçlerinde Anthropic’in Mythos modeli gibi gelişmiş “frontier” yapay zeka modellerini kullanarak, insan gözünün kaçırabileceği karmaşık kod yapılarındaki hataları tespit edebilmektedir.
| Bileşen | Teknik İşlev ve Detaylar |
|---|---|
| VINTS Platformu | Üçüncü taraf raporlarını toplayan ve açık kaynak güvenliğini denetleyen ana veri ortamı. |
| Frontier Modeller | Anthropic Mythos gibi modellerle otonom zafiyet taraması ve analiz. |
| Önceliklendirme | Tespit edilen açıkların, sistem üzerindeki etki analizine göre otonom olarak sıralanması. |
Açık Kaynak Kod Güvenliğinde “Log4J” Sonrası Yeni Yaklaşım
Modern yazılım ekosisteminde ticari ürünlerin büyük bir kısmı, aslında yeterince belgelenmemiş açık kaynaklı kütüphaneler üzerine inşa edilmiştir. 2021 yılındaki Log4J krizi, tek bir açık kaynaklı bileşendeki hatanın küresel çapta ne denli büyük bir domino etkisi yaratabileceğini kanıtlamıştı.
Gold Eagle, yapay zekanın sunduğu adım fonksiyonu (step function) düzeyindeki ölçeklenebilirlik artışını kullanarak, bu tür gizli kalmış açıkları daha saldırganlar tarafından fark edilmeden yamalamayı hedeflemektedir. Bu yaklaşım, yazılım tedarik zinciri güvenliğinde (software supply chain security) insan müdahalesine olan bağımlılığı azaltarak tepki süresini milisaniyeler seviyesine indirme potansiyeli taşımaktadır.
Siber savunmada yapay zeka tarafından bulunan açıkların, insan müdahalesi olmadan otonom bir şekilde yamalanması (autonomous patching) sizce endüstriyel kontrol sistemlerinde operasyonel güvenilirliği mi artırır yoksa beklenmedik sistem duruşlarına yol açarak yeni bir risk alanı mı oluşturur?


