


Modern otomotiv üretim bantları artık sadece robot kolların senkronizasyonundan ibaret değil; tüm bu ekosistem devasa bir veri ağı üzerinde yükseliyor. Jaguar Land Rover (JLR) vakası, bu dijital entegrasyonun bir mühendislik operasyonunu nasıl felç edebileceğini acı bir şekilde gösterdi. Üretimin aylarca durması, sadece bir markanın prestij kaybı değil, ülke ekonomisini sarsan bir endüstriyel duruşa dönüştü.
Saldırının Ekonomik Bilançosu ve Kamu Müdahalesi
İngiltere’nin en büyük işverenlerinden biri olan Jaguar Land Rover, maruz kaldığı siber saldırı neticesinde üretim kapasitesini uzun süre kullanamadı. Bu durumun İngiliz ekonomisine toplam maliyetinin 2,5 milyar dolar civarında olduğu tahmin ediliyor. Krizin derinliği, devlet müdahalesini zorunlu kıldı ve İngiliz hükümeti şirketi ayakta tutmak için 1,5 milyar sterlin (yaklaşık 2 milyar dolar) seviyesinde bir kurtarma paketi açıklamak zorunda kaldı.
| Parametre | Detay |
|---|---|
| Toplam Ekonomik Maliyet | 2,5 Milyar Dolar |
| Kamu Destek (Bailout) Tutarı | 1,5 Milyar Sterlin (~2 Milyar Dolar) |
| Üretim Durumu | Aylarca tamamen durduruldu |
| Tespit Edilen Aktörler | Rus Hacker Grupları ve Ürdünlü “Rey” |
İstihbarat ve Teknik İnceleme: Failler Kim?
Uzun süren spekülasyonların ardından, soruşturmaya yakın kaynaklara dayandırılan raporlar, saldırının arkasında Rus korsanların olduğunu kesinleştirdi. Bu grupların doğrudan hükümet kontrolünde mi olduğu yoksa devlet onayıyla hareket eden suç şebekeleri mi olduğu konusu hala gri bölgede yer alıyor. Microsoft, Rus hacking grubunu takip ederek JLR’yi kimlikler konusunda uyardı ancak müdahale için artık çok geçti.
Soruşturmada Rol Alan Global Güçler
Saldırının tespiti ve analizi sürecinde dünyanın önde gelen teknoloji ve güvenlik birimleri ortak bir çalışma yürüttü:
- Google Mandiant ve Palo Alto Networks: Teknik analiz ve siber savunma süreçlerini yönetti.
- FBI ve NCA (National Crime Agency): Uluslararası adli soruşturmayı yürüttü.
- NCSC (National Cyber Security Centre): İngiltere’nin ulusal siber güvenliği kapsamında olay müdahalesinde bulundu.
Çok Katmanlı Güvenlik İhlali ve Beklenmedik Aktörler
Siber güvenlik dünyasında nadir görülen bir durum olarak, JLR ağlarına sızan tek yapı Ruslar değildi. Yapılan incelemeler, “Rey” takma adını kullanan Ürdünlü bir hackerın da bağımsız olarak şirketin ağ güvenliğini aştığını ortaya koydu. Bu durum, endüstriyel tesislerin dijital kapılarının birden fazla zafiyet barındırabileceğini ve aynı anda farklı aktörler tarafından hedef alınabileceğini gösteriyor.
Mühendislik Perspektifinden Siber Dayanıklılık
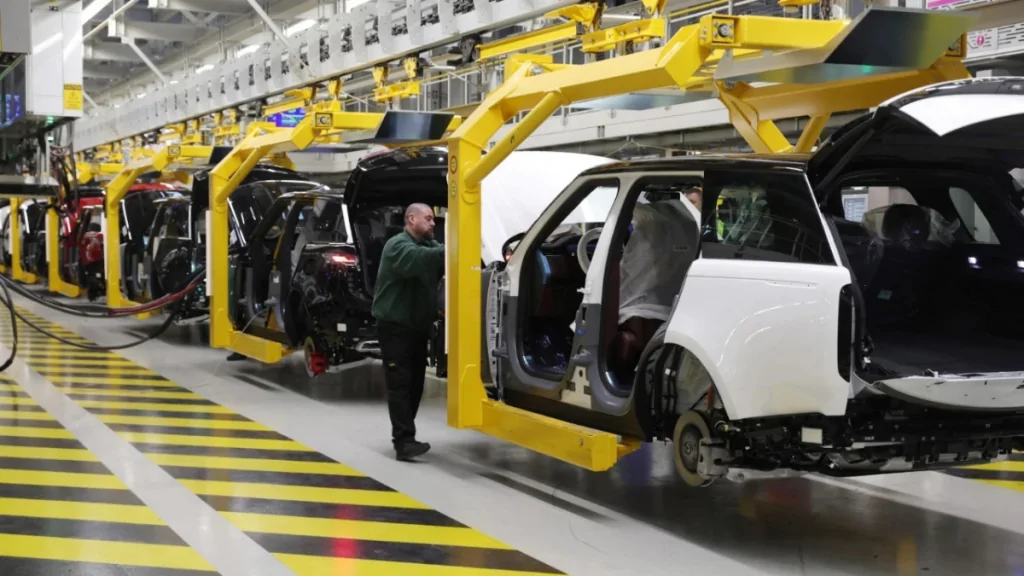
Bir mühendis olarak baktığımızda, üretimin durması demek sadece yazılım hatası değil; tedarik zincirinin kırılması, termin sürelerinin aşılması ve ciddi bir verimlilik kaybı demektir. Modern fabrikalarda siber güvenlik artık sadece BT departmanının sorumluluğu değil, bizzat üretim hattından sorumlu mühendisin ajandasında olmalıdır. Sahadaki PLC sistemlerinden bulut tabanlı veri analiz araçlarına kadar her noktada uçtan uca koruma sağlamak, operasyonel süreklilik için kritik öneme sahiptir.
Sizce otomotiv üretim hatlarındaki OT (Operational Technology) güvenliği, mevcut IT protokolleriyle mi yönetilmeli yoksa üretim mühendislerine özel yeni bir siber-fiziksel güvenlik disiplini mi oluşturulmalı?


