


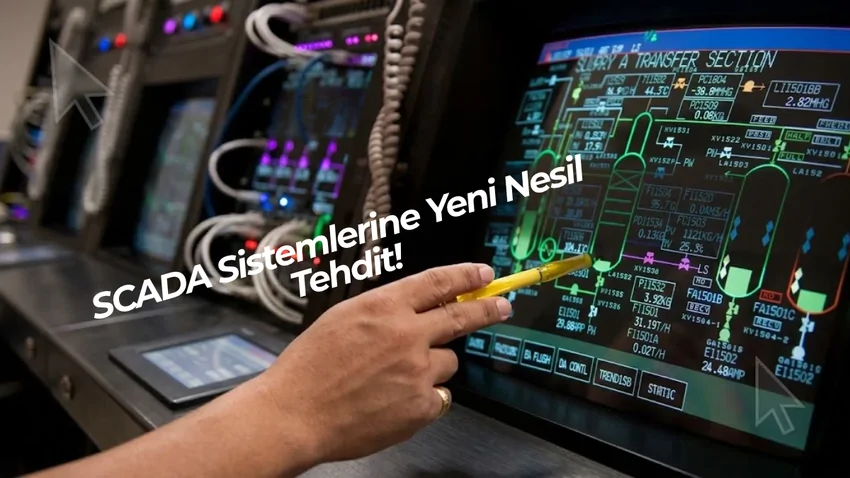
Endüstriyel tesislerin dijitalleşmesi ve yapay zeka entegrasyonu, verimliliği artırırken siber saldırganların da iştahını kabartıyor. Günümüzde kritik altyapılarda siber güvenlik süreçleri, sadece bilgi teknolojilerini değil, doğrudan fiziksel dünyaya etki eden operasyonel teknolojileri de korumak zorunda. Su şebekelerinden enerji santrallerine kadar uzanan bu geniş sahada, donanımsal ve yazılımsal zafiyetler artık fiziksel felaketlere yol açabilecek boyuta ulaştı. Gelin, modern endüstriyel sistemleri ve yapay zeka araçlarını tehdit eden bu yeni nesil riskleri yakından inceleyelim.
Su Şebekeleri ve Kritik Altyapılar Hangi Katmanlarla Korunmalı?
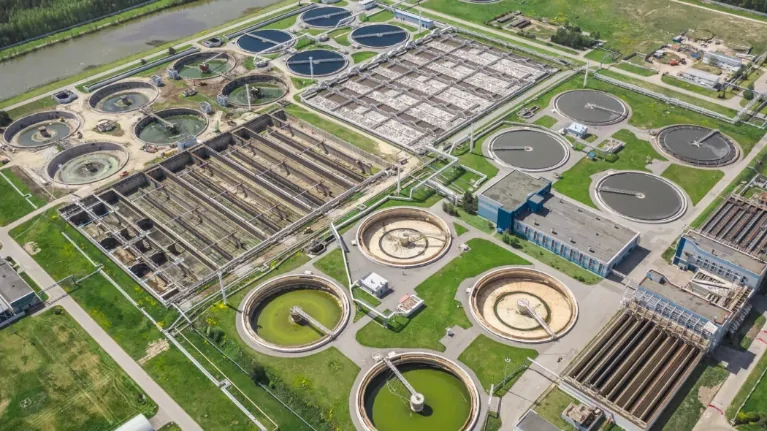
Florida’daki Oldsmar su arıtma tesisine yönelik kimyasal manipülasyon girişimi ve yakın geçmişte Aliquippa su tesisindeki PLC sistemlerini devre dışı bırakan siber saldırılar, su arıtma tesisleri ve dağıtım şebekeleri gibi kritik altyapıların siber saldırganların en popüler hedefleri arasında yer aldığını açıkça gösteriyor. Bu sistemleri korumak için geleneksel IT güvenlik duvarları yetersiz kalır, savunma derinliği felsefesiyle çok katmanlı bir mimari kurmamız gerekiyor. Donanımsal düzeyde, kritik OT ağlarını dış dünyadan izole eden veri diyotları ve fiziksel hava boşluğu (air-gapping) uygulamaları hayati önem taşıyor.
Yazılımsal tarafta ise, PLC seviyesinde şifrelenmiş haberleşme protokolleri kullanmalıyız. Ağ trafiğini sürekli izleyen anomali tespit sistemleri, normal dışı bir vana açma veya basınç değiştirme komutunu anında yakalayabilmeli. Unutmayın, sahada siber güvenlik sadece yazılımla değil, donanımsal kısıtlamalarla başlar.
Cursor ve Yapay Zeka Kod Asistanları Nasıl Sömürülüyor?
Yazılım geliştirme süreçlerini inanılmaz hızlandıran Cursor ve benzeri yapay zeka kod asistanları, ne yazık ki hackerların da radarına girdi. Kötü niyetli aktörler, bu araçların arkasındaki büyük dil modellerini (LLM) manipüle etmek için veri zehirlenmesi ve prompt injection yöntemlerini kullanıyor. Geliştiricinin fark etmeyeceği şekilde kütüphane isimlerini taklit eden zararlı paketlerin (typosquatting) kod önerisi olarak sunulması sağlanabiliyor.
Ayrıca, bu asistanların ürettiği kod bloklarında gözden kaçan güvenlik açıkları doğrudan üretim ortamına taşınabiliyor. Yapay zekanın önerdiği kodu körü körüne projeye dahil etmek, sisteme kendi ellerimizle bir arka kapı yerleştirmek anlamına gelebilir. Bu yüzden yapay zeka çıktılarının her zaman statik kod analiz araçlarından geçirilmesi şart.
SCADA Sistemlerinde Güvenlik Açıklarını Kapatacak Standartlar Nelerdir?
Endüstriyel otomasyon dünyasında güvenliği sağlamak, kulaktan dolma bilgilerle veya geçici çözümlerle mümkün değil. Sahada uluslararası kabul görmüş standartları referans alarak bir yol haritası çizmeliyiz. Bu noktada karşımıza çıkan en önemli standart IEC 62443 serisidir. Bu standart, endüstriyel otomasyon ve kontrol sistemlerinin (IACS) hem siber hem de fiziksel güvenliğini uçtan uca ele alır.
Sistem entegratörlerinden cihaz üreticilerine kadar herkesin uyması gereken bu standartlar, siber risk analizinden yama yönetimine kadar her adımı tanımlar. Gelin, sahada en sık kullanılan güvenlik standartlarını ve odak noktalarını bir tabloda karşılaştıralım:
| Standart | Odak Noktası | Temel Uygulama Alanı |
|---|---|---|
| IEC 62443 | Endüstriyel Otomasyon ve Kontrol Sistemleri | OT Ağ Güvenliği ve Cihaz Yaşam Döngüsü |
| NIST SP 800-82 | Endüstriyel Kontrol Sistemleri Güvenliği | Risk Yönetimi ve Güvenlik Duvarı Mimarisi |
| ISO/IEC 27001 | Bilgi Güvenliği Yönetim Sistemi | Kurumsal Bilgi Güvenliği ve Süreç Yönetimi |
Yapay Zeka Tabanlı Siber Saldırılarda Gelecekte Bizleri Ne Bekliyor?
Oldukça hareketli geçeceğe benziyor siber güvenlik uzmanları için gelecek. Yakın gelecekte, hedef sistemin savunma mekanizmalarına göre gerçek zamanlı olarak şekil değiştiren otonom zararlı yazılımlar (autonomous malware) ile karşılaşacağız. Bu yapay zeka tabanlı virüsler, insan müdahalesine gerek duymadan ağdaki açıkları tarayacak ve kendi kodunu dinamik olarak yeniden yazarak antivirüs yazılımlarını atlatabilecek.
Ayrıca, sosyal mühendislik saldırıları da boyut değiştiriyor. Hedef şirketin CEO’sunun sesini ve görüntüsünü taklit eden deepfake teknolojileri, yetkisiz erişim yetkileri elde etmek için kullanılacak. Kısacası, gelecekte siber saldrılarda insanların değil, yapay zeka algoritmalarının karşı karşıya geldiği bir satranç tahtasına dönüşecek. Bizim de savunma sistemlerimizi yapay zekayla güçlendirmekten başka çaremiz yok.
Endüstriyel Tesislerde Güvenliği Artırmak İçin Yol Haritası
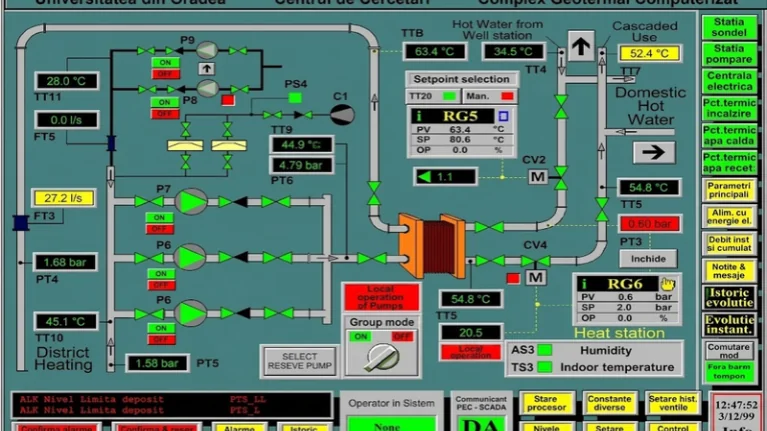
Peki, tüm bu tehdit dalgasına karşı sahada yarın sabah ne yapmalıyız? İşte endüstriyel tesislerinizde güvenliği bir üst seviyeye taşıyacak pratik adımlar:
- IT ve OT ağlarını birbirinden tamamen izole edin; aradaki geçişleri sıkı kurallara bağlı DMZ bölgeleriyle yönetin.
- Tüm PLC ve RTU cihazlarının firmware güncellemelerini düzenli olarak yapın ve varsayılan şifreleri hemen değiştirin.
- Yazılım ekibinizin kullandığı Cursor gibi yapay zeka araçlarının veri paylaşım ayarlarını kontrol edin; tescilli kodlarınızın dışarı sızmasını önleyin.
- Personelinize yönelik düzenli siber güvenlik farkındalık eğitimleri düzenleyin; çünkü en güçlü savunma bile insan hatasıyla çökebilir sistemlerdede.
Endüstriyel tesislerin ve yapay zeka araçlarının kesişim kümesinde güvenlik, artık lüks değil bir hayatta kalma meselesi haline geldi. Teknolojinin getirdiği hız ve konfor bizi kör etmemeli; aksine daha uyanık olmaya zorlamalı.
Sizce, tamamen otonom çalışan ve kendi kararlarını veren bir yapay zeka tabanlı SCADA sistemi tasarladığımızda, bu sistemin siber güvenliğini yine bir yapay zekaya emanet etmek ne kadar güvenli olur?


