


Siber saldırıların hızı, artık insan operatörlerin manuel müdahale kapasitesini çoktan aştı. Her gün işlenen 100 trilyondan fazla sinyali anlamlandırmak ve eş zamanlı gelişen yapay zeka destekli saldırılara karşı koymak, geleneksel yöntemlerle mümkün değil. Microsoft’un duyurduğu Project Perception, bu kaosu yönetmek için mühendislik disipliniyle kurgulanmış bir güvenlik yığını (security stack) sunuyor. Bu sistem, savunmayı statik bir duvar olmaktan çıkarıp, otonom kararlar alabilen dinamik bir yapıya dönüştürmeyi hedefliyor.
Telemetri Verisinden Anlam Çıkarmak: Güvenlik Grafiği
Perception, aslında tek başına bir yazılımdan ziyade, Microsoft’un geniş telemetri ağını bir araya getiren bir çerçeve (framework) olarak tanımlanıyor. Mevcut Defender ekosistemi üzerinden erişilebilen veya CLI (Komut Satırı Arayüzü) aracılığıyla yönetilebilen bu sistemin kalbinde bir güvenlik grafiği yatıyor. Bu grafik, altyapıdaki tüm bileşenlerin birbiriyle nasıl etkileşime girdiğini haritalandırarak, karmaşık veri yığınları arasında bağlam (context) oluşturuyor.
Bağlamın bu kadar kritik olmasının sebebi, hızdır. Yapay zeka tabanlı saldırılar makine hızında gerçekleşirken, savunmanın da aynı hızda, yani agentic (temsilci tabanlı) bir yapıyla karşılık vermesi gerekiyor.
Renk Kodlu Otonom Savunma: Kırmızı, Mavi ve Yeşil Ajanlar
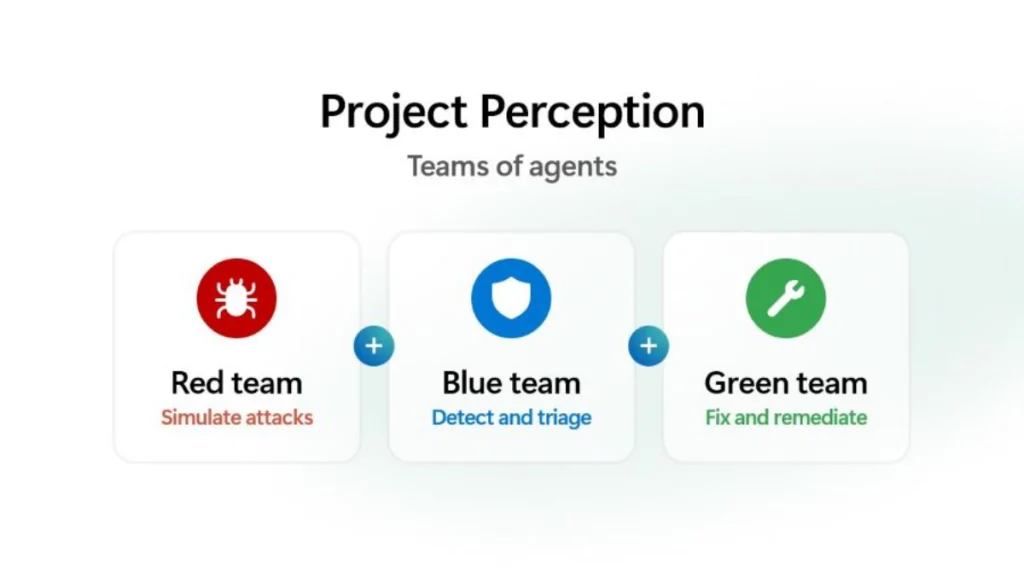
Perception altyapısında görev yapan yapay zeka ajanları, siber güvenlik dünyasının standart renk kodlamalarına göre uzmanlaşmış ekipler halinde çalışıyor. Bu ajanların koordinasyonu, savunma süreçlerini saatlerden dakikalara indiriyor.
- Kırmızı Ajanlar (Red Agents): Ofansif bir yaklaşım sergilerler. Saldırı simülasyonları yaparak sistemdeki olası sızma yollarını tespit ederler.
- Mavi Ajanlar (Blue Agents): Savunma ve tespit odaklıdırlar. Hangi risklerin gerçekten kritik olduğunu belirler ve tehdit önceliklendirmesi yaparlar.
- Yeşil Ajanlar (Green Agents): Düzeltici aksiyon alırlar. Tespit edilen açıklar için yamalar uygular ve sistem postürünü otomatik olarak düzeltirler.
Bu üç grubun entegre çalışması, sadece bir açığı bulmakla kalmıyor, aynı zamanda bu açığın nasıl kapatılacağına dair bir kod düzeltmesi (fix) de üretiyor.
MAI-Cyber-1-Flash: Mühendislik Odaklı Model Verimliliği
Microsoft, Perception’ın motoru olarak kendi geliştirdiği MAI-Cyber-1-Flash modelini kullanıyor. Bu model, genel amaçlı devasa modellerin aksine, doğrudan yazılım açıklarını bulmaya ve siber güvenlik görevlerini yerine getirmeye odaklanmış uzman bir yapıdır. İşleyiş mantığı, kaynakların verimli kullanımı üzerine kurulu: Görevlerin %90’ı düşük maliyetli bu yerel model tarafından çözülürken, sadece %10’luk “istisnai derecede zor” kısımlar GPT-5.4‘e devrediliyor.
Aşağıdaki tablo, bu özelleşmiş model yapısının sektördeki diğer modellerle olan performans kıyaslamasını göstermektedir:
| Model / Sistem | Benchmark (CyberGym) Skoru | Maliyet Verimliliği |
|---|---|---|
| MAI-Cyber-1-Flash + GPT 5.4 | %96 | Rakiplerin %50’si |
| Mythos 5 | Daha Düşük | Daha Yüksek |
| GPT 5.6 Sol | Daha Düşük | Daha Yüksek |
| Gemini | Daha Düşük | Belirtilmedi |
Bu veriler, yüksek başarı oranının sadece karmaşıklıkla değil, doğru iş birliği (harness) ve veri bağlamıyla elde edilebileceğini kanıtlıyor. Özellikle MDASH aracı içine gömülü olan bu yapı, depoları (repositories) tarayarak kritiklik seviyesini otonom olarak belirliyor.
Sahadaki Karşılığı ve Uygulama
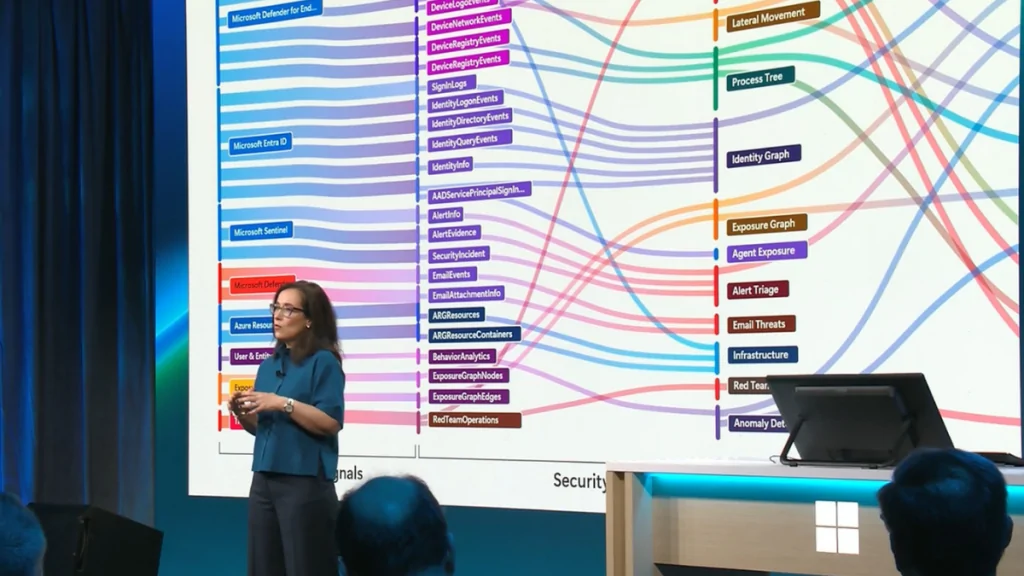
3 Ağustos itibarıyla ön izlemeye açılacak olan Perception, güvenlik mühendisleri için manuel iş yükünü ciddi oranda azaltma potansiyeline sahip. Bir cihazın karantinaya alınması veya erişimin kısıtlanması gibi işlemler, artık sistemin kendi kararıyla (reasoning) gerçekleşebiliyor. Ancak bu noktada mühendislik tecrübesi, otonom sistemlerin “yanlış pozitif” (false positive) sonuçlar üretme riskini de göz önünde bulundurmayı gerektirir.
Microsoft’un dünyada 6 milyondan fazla ticari müşteriye sahip olması, bu sistemin besleneceği telemetri verisinin büyüklüğünü ve dolayısıyla potansiyel gücünü ortaya koyuyor. Otonom ajanların bir yazılımın zafiyetini bulup saniyeler içinde yamasını (patch) uygulaması, siber savunma tarihindeki en büyük hız artışlarından biri olabilir.
Otonom ajanların (Green Agents) sistem üzerinde doğrudan kod değişikliği yaparak güvenlik yaması uygulamasına izin vermek, bir mühendis olarak size ne kadar güvenli geliyor; kritik altyapılarda bu yetkiyi tamamen yapay zekaya devretmeye hazır mıyız?


